The Pirate Post ha ricondiviso questo.

FortiGate Exploitation Campaign Plants PivotC2 Malware and Steals Network Credentials
#CyberSecurity
securebulletin.com/fortigate-e…
The Pirate Post ha ricondiviso questo.

How a Shared ChatGPT Sandbox Turned Into a Covert Channel for Stealing Gmail Data
#CyberSecurity
securebulletin.com/how-a-share…
The Pirate Post ha ricondiviso questo.

Ivanti Patches Nine Critical Flaws Across EPMM, Neurons for ITSM, and Sentry
#CyberSecurity
securebulletin.com/ivanti-patc…
The Pirate Post ha ricondiviso questo.

Microsoft’s September Patch Wave Fixes 973 Flaws and Two Exploited Zero-Days
#CyberSecurity
securebulletin.com/microsofts-…
The Pirate Post ha ricondiviso questo.

Microsoft’s September Patch Tuesday Closes 973 Holes, Including Two Zero-Days Already Under Attack
#CyberSecurity
securebulletin.com/microsofts-…

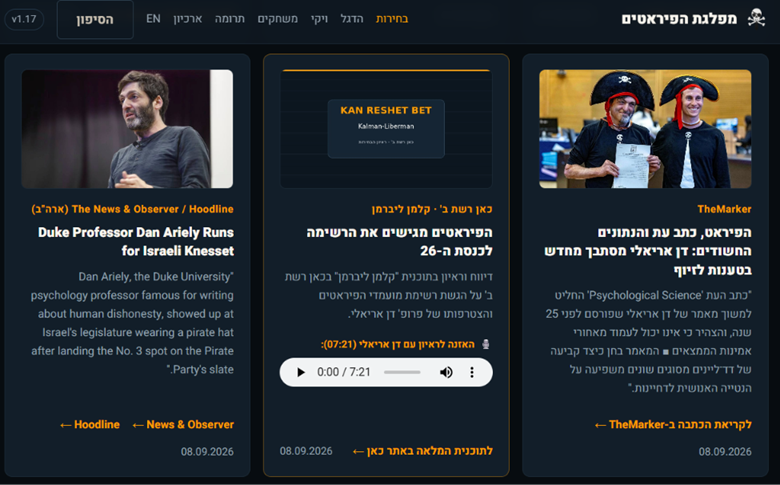
Pirate Party of Israel is Running in October 2026 elections


The media in this post is not displayed to visitors. To view it, please log in.

The Pirate Party of Israel is back on the ballot!


Israel is a very contentious country, featuring a vast range of political ideologies. The Likud party under Netanyahu has held onto power for much of the past decade, during which time the country´s citizens, institutions and image have suffered tremendously. The country has a very fragmented multi-party political system, and fringe parties routinely catch on public sentiment and win seats in [color="#000000"]Knesset (Israeli parliament). The country went through five national elections in just over three years, from April 2019 to November 2022. A list must receive at least 3.25% of votes to get into parliament, making the threshold a formidable barrier for smaller parties.[/color]

The Pirate Party of Israel (PPIL) hopes to improve the situation and bring new ideas and ideologies into the public sphere and political discourse. On Sept. 7, their list was accepted for the national election. This is their 8th time since 2013. They campaign on issues of government transparency, freedom of speech, privacy and individual rights, as well as new political ideas and imagination about how democracy can work. The party works on transparency with hundreds of volunteer observers at polling stations, ensuring representatives follow the process until the last vote is counted.

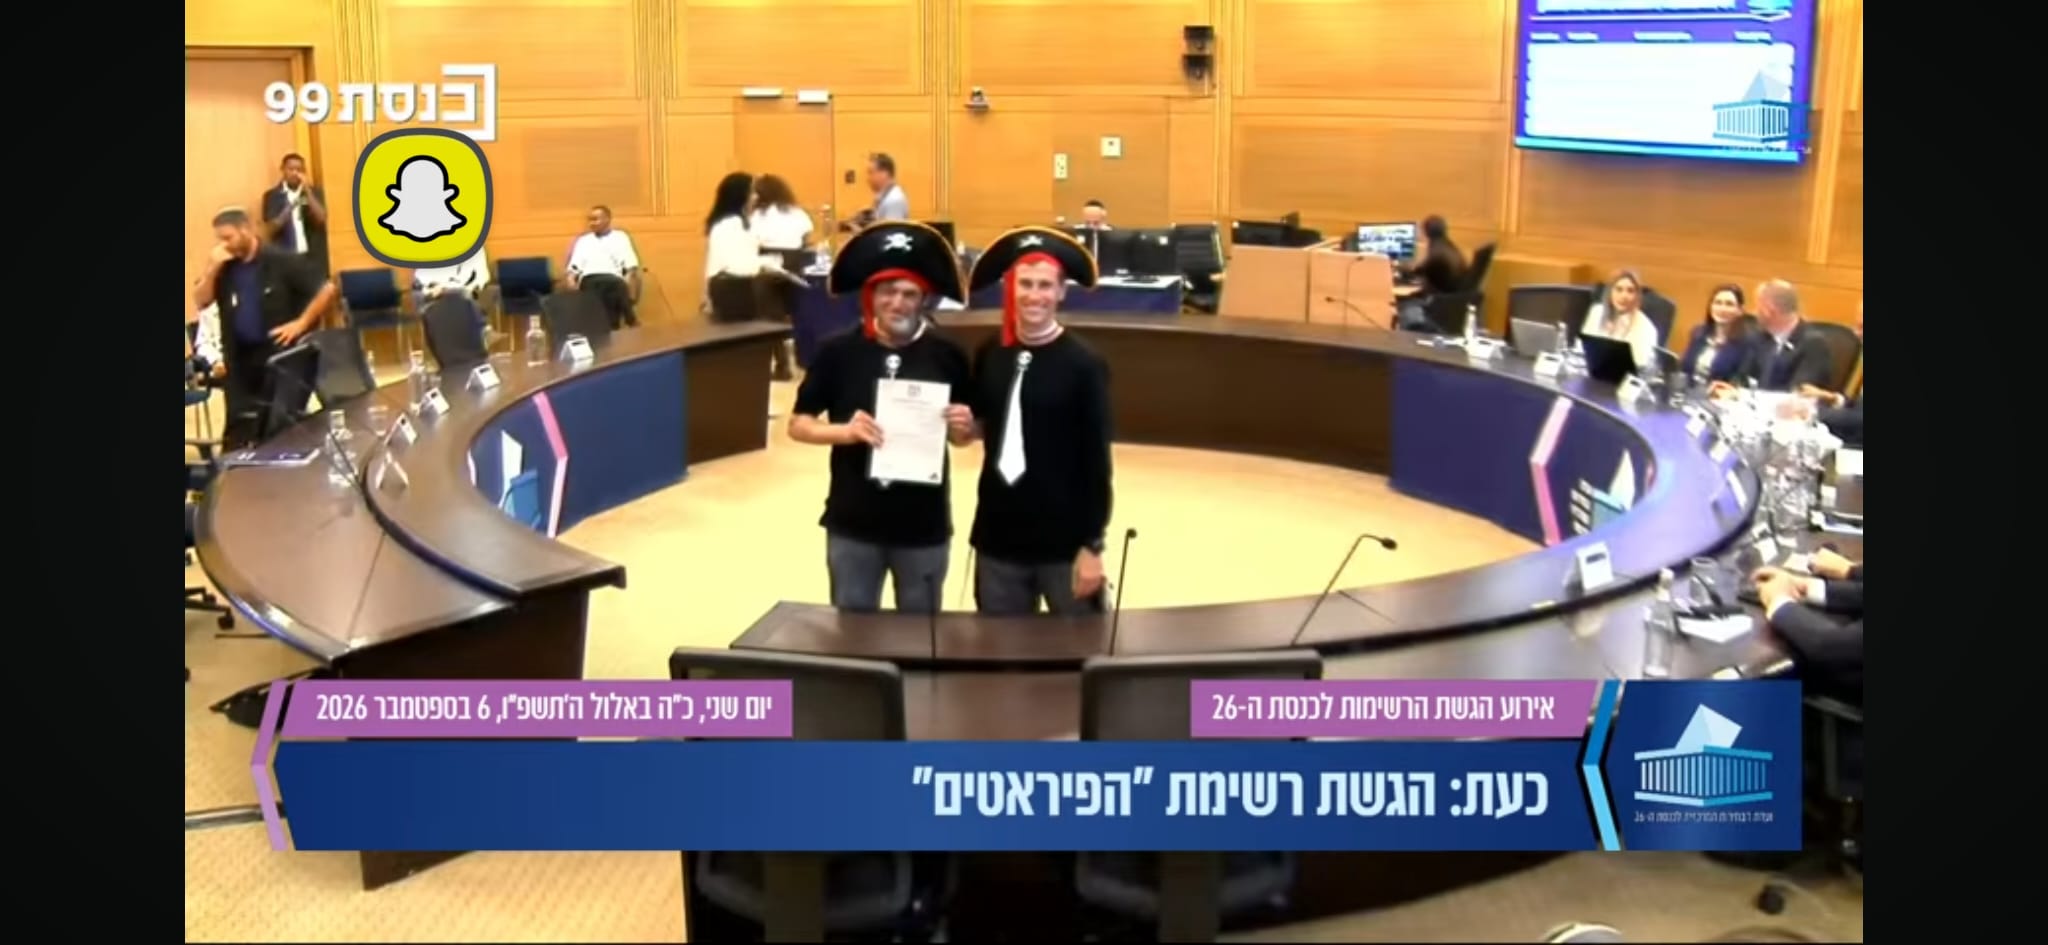
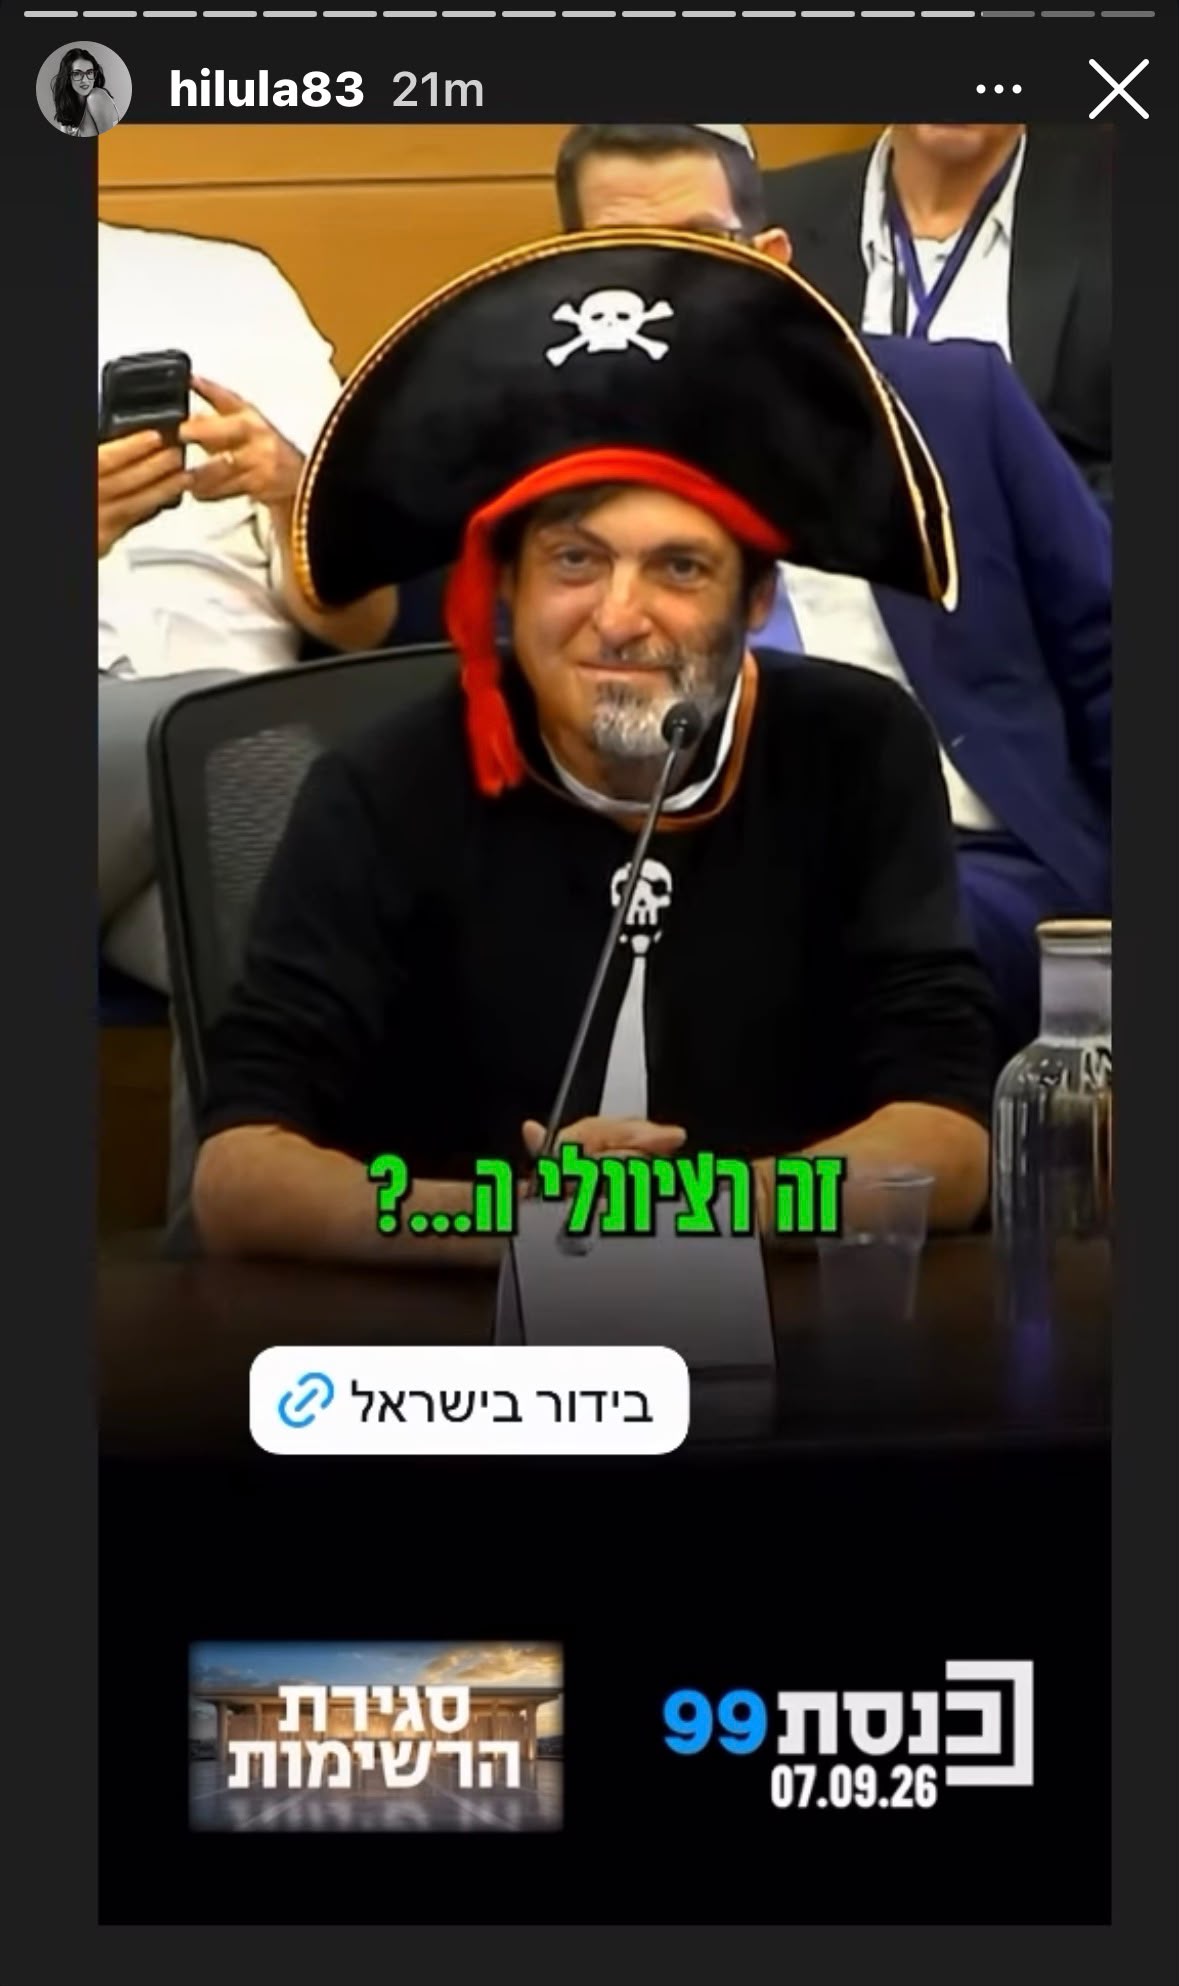
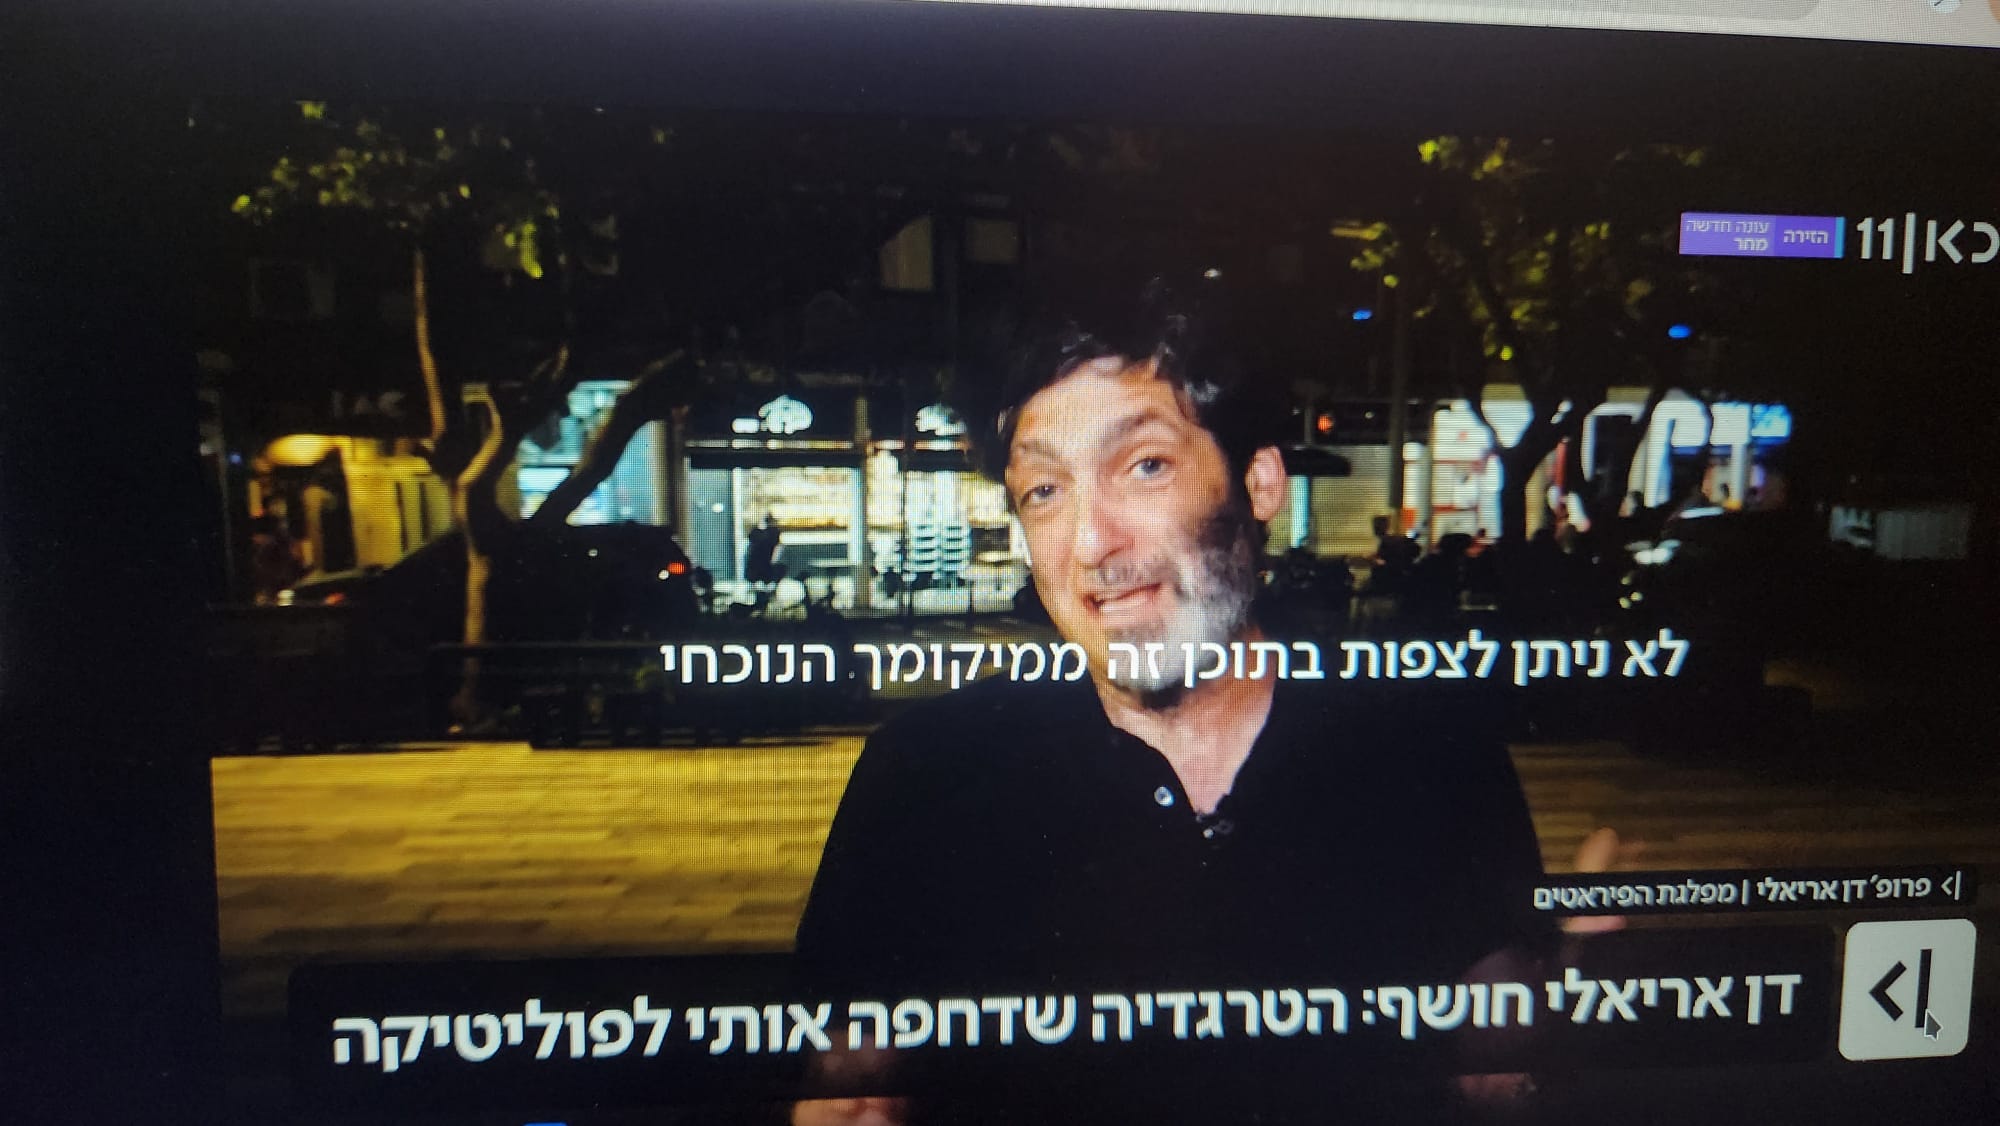
This year the party has an esteemed new member. Prof. Dan Ariely, the behavioral economist, has now joined the Pirate Party of Israel and handed the elections committee the necessary papers to register as a candidate for Israel’s 2026 election. The news broke in surprising fashion when Prof. Ariely himself arrived with other PPIL representatives at the Knesset to submit the list of candidates.

Prof. Ariely is also a bestselling author whose famous books include Predictably Irrational, The Upside of Irrationality, and The (Honest) Truth About Dishonesty.

About Prof. Dan Ariely

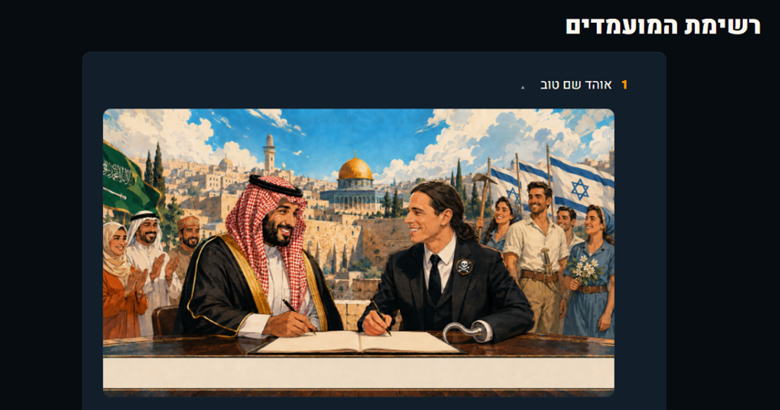
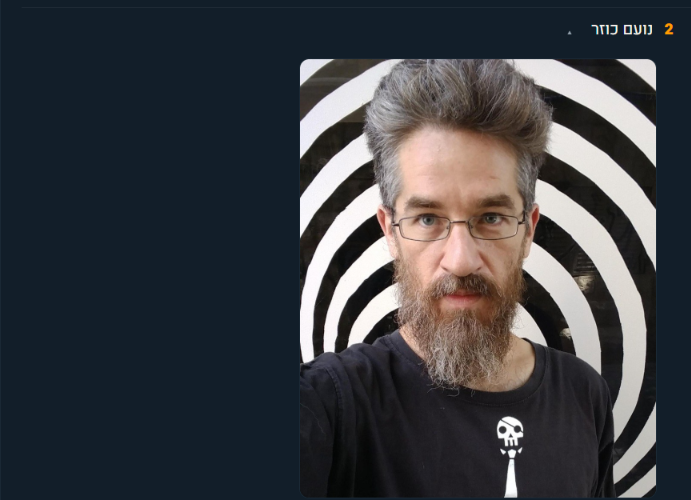
With a feeling of optimism, the Israeli party has submitted a list of 25 candidates. Also participating at the top of the list are longtime Pirate participants Dr. Ohad Shem-Tov and Noam Kuzar. Israel goes to the polls on October 27, 2026. The 3.25% threshold has so far eluded the party.

Pirate Party of Israel 2026 Election Campaign

For a political movement accustomed to being treated as a marginal party, the addition of Prof. Ariely has already prompted new discussions and greater awareness of Pirate ideas and ideology. Ariely has approached these elections as something of a political experiment, declaring that “politics is fun”, and describing the Pirate Party as a natural destination for people without a political home, an alternative for people who feel the existing system does not represent or work for them.

The Israeli Pirate Party was founded in 2012 and first contested a national election in 2013. Its broader program includes government transparency, freedom of speech, privacy and individual rights, changes to intellectual-property law, free high-speed internet as a democratic right, environmental protection, and greater public participation in government. Their platform attempts to spin the question of “Who should govern Israel?” to “How should Israelis govern themselves?”.

The party has already built an online system into its website called “The Deck”, which is based on LiquidFeedback and liquid democracy, combining direct and delegative voting. Members can vote directly on decisions or delegate their vote on a particular issue to someone they trust. That delegation can later be withdrawn. Discussions and decisions remain visible, with digital tools allowing participation between elections rather than limiting citizen influence to a ballot every few years.

Pirate Party of Israel Platform

A large number of media outlets have already picked up the story in Israel:

https://www.ynet.co.il/news/elections2026/article/rj4yfhnoze

israelhayom.co.il/news/politic… jpost.com/israel-election-2026… ua.news/en/politika/den-arieli… *Regarding the last article, PPIL would like to thank UA.News for its international coverage of their campaign, but they point out that the image accompanying the story is not actually a real candidate but an AI-generated one.

See all media coverage collected by the Pirate Party of Israel

We hope to share further good news, as well as interviews and media in English, about their election campaign soon.


pp-international.net/2026/09/i…

Elezioni e Politica 2026 reshared this.

The Pirate Post ha ricondiviso questo.

Critical Ivanti Flaws Expose ITSM and Mobile Management Systems to RCE and Admin Takeover
#CyberSecurity
securebulletin.com/critical-iv…
The Pirate Post ha ricondiviso questo.

Fortinet Firewalls Under Siege: New PivotC2 Malware Exploits Critical CAPWAP Flaw
#CyberSecurity
securebulletin.com/fortinet-fi…
The Pirate Post ha ricondiviso questo.

The media in this post is not displayed to visitors. To view it, please go to the original post.

ChatGPT Sandbox Isolation Flaw Created a Hidden Route for Cross-Account Data Theft
#CyberSecurity
securebulletin.com/chatgpt-san…
The Pirate Post ha ricondiviso questo.

Contos #10 – Due sposi, tre donazioni, molte lezioni morali per la Sardegna

In Sardegna succede ancora una cosa curiosa: c’è sempre qualcuno disposto a tollerare il lusso, l’eccesso, la mondanità, perfino il kitsch, purché restino dentro i confini rassicuranti di ciò che considera normale. Ma quando a mettere in scena la ricchezza, l’amore e la visibilità sono due uomini, sucontu.wordpress.com/2026/09/…

#10
The Pirate Post ha ricondiviso questo.

Il Garante ha “spento” il riconoscimento facciale dello Stadio Olimpico. Ma una legge potrebbe riattivarlo

Per quattro anni è stato usato senza un'adeguata base legale: documenti inediti rivelano che, nel 2025, il Garante per la privacy ha intimato al Viminale di sospenderne l’uso

irpimedia.irpi.eu/riconoscimen…

@privacypride@feddit.it

Questa voce è stata modificata (5 giorni fa)
The Pirate Post ha ricondiviso questo.

The media in this post is not displayed to visitors. To view it, please go to the original post.

Microsoft Sentinel: addio al connector sprawl con il supporto multi-account per Auth0, CrowdStrike e Salesforce
#tech
spcnet.it/microsoft-sentinel-a…
@informatica


Microsoft Sentinel: addio al connector sprawl con il supporto multi-account per Auth0, CrowdStrike e Salesforce


Il problema del “connector sprawl” nei SOC multi-tenant


Chi gestisce un SOC (Security Operations Center) per un’organizzazione di dimensioni medio-grandi conosce bene un problema che raramente compare nelle demo dei prodotti SIEM: le aziende moderne non vivono con un solo account per servizio. Un gruppo con più business unit può avere diversi tenant Auth0 segmentati per prodotto, più ambienti CrowdStrike Falcon per effetto di fusioni e acquisizioni, o più organizzazioni Salesforce distinte per area geografica o normativa.

Fino a oggi, portare tutta questa telemetria dentro un’unica workspace Microsoft Sentinel significava scontrarsi con un limite architetturale del modello dei connector: un connector, un account. Il risultato erano configurazioni duplicate, script custom per aggregare i dati, o — nello scenario peggiore — interi ambienti lasciati fuori dal perimetro di monitoraggio per semplice sovraccarico operativo. Microsoft ha ora affrontato direttamente questo problema con il supporto multi-account per tre connector molto usati in ambito enterprise.

Cosa cambia: supporto multi-account per Auth0, CrowdStrike Falcon e Salesforce


Con l’aggiornamento annunciato sul Microsoft Sentinel Blog, i data connector per Auth0, CrowdStrike Falcon e Salesforce Service Cloud supportano ora l’ingestione da più account o tenant attraverso un’unica configurazione di connector. La funzionalità si appoggia al Codeless Connector Framework (CCF), il framework che Microsoft utilizza per costruire connector dichiarativi senza dover scrivere codice custom per ogni integrazione.

Nello specifico, per ciascuna delle tre piattaforme cambia questo:

  • Auth0 — Multi-Tenant Identity Monitoring: i team che gestiscono più tenant Auth0 possono ora far confluire eventi di autenticazione, pattern di login anomali e violazioni di policy da tutti i tenant in un’unica workspace Sentinel, senza dover cambiare contesto per ogni ambiente.
  • CrowdStrike Falcon — Telemetria endpoint consolidata: le organizzazioni con più tenant Falcon (tipicamente per effetto di M&A o strutture regionali separate) possono ora far confluire detection alert, threat intelligence ed endpoint telemetry da tutti i tenant in un’unica pipeline di ingestione.
  • Salesforce Service Cloud — Insight cross-org: le aziende con più organizzazioni Salesforce possono centralizzare audit log, cronologia dei login e attività API su tutte le org, semplificando il rilevamento di insider threat, accessi non autorizzati e gap di compliance senza dover correlare manualmente dati provenienti da fonti separate.


Come funziona in pratica: il workflow “Add Account”


Il punto di forza dell’implementazione è la sua semplicità operativa. Non serve distribuire una nuova istanza del connector per ogni account: il connector esistente espone un nuovo comando che permette di aggiungere account aggiuntivi alla stessa configurazione. Il flusso, come descritto da Microsoft, si riduce a pochi passaggi:

  1. Aprire Microsoft Sentinel → Data Connectors nel portale Azure.
  2. Cercare il connector desiderato (Auth0, CrowdStrike Falcon o Salesforce).
  3. Aprire il connector e selezionare l’opzione “Add Account”.
  4. Autenticare e autorizzare l’account aggiuntivo (tramite le credenziali/API key specifiche della piattaforma).
  5. Avviare l’ingestione: i dati del nuovo account confluiscono automaticamente nella stessa tabella di log della workspace.

Un dettaglio operativo rilevante per chi già gestisce regole di detection in produzione: le analytics rule, i workbook e i playbook esistenti continuano a funzionare senza modifiche, perché operano sullo stesso schema di dati indipendentemente dal numero di account collegati. Non è quindi necessario duplicare le regole di correlazione per ogni tenant aggiunto: una singola query KQL scritta per rilevare, ad esempio, tentativi di login falliti ripetuti su Auth0 continuerà a funzionare — e a coprire — tutti i tenant collegati al connector, con la possibilità di filtrare o raggruppare per account direttamente nella query se serve un’analisi granulare.

Perché conta per chi gestisce un SOC


Al di là dell’annuncio, il valore pratico di questa funzionalità si misura su tre assi che chiunque abbia gestito un ambiente Sentinel multi-tenant riconoscerà:

  • Riduzione del carico di configurazione. Ogni connector duplicato è una configurazione da mantenere, da tenere sotto controllo per la scadenza delle credenziali, da documentare separatamente. Consolidare in un’unica configurazione riduce direttamente il lavoro di manutenzione ricorrente.
  • Eliminazione dei blind spot. È comune che un ambiente “secondario” (un tenant acquisito di recente, una org regionale minore) resti fuori dal monitoraggio semplicemente perché configurarlo separatamente non è mai stata la priorità. Abbassare la barriera operativa per aggiungere un account rende più probabile che venga effettivamente monitorato.
  • Indagini cross-environment più semplici. Durante un incident response, poter interrogare un’unica tabella per correlare eventi provenienti da più tenant/org, invece di dover incrociare manualmente dati da workspace o strumenti diversi, accorcia sensibilmente il tempo di analisi.


Cosa considerare prima di attivarlo


Qualche aspetto pratico da valutare prima del rollout in un ambiente esistente:

  • Volume di ingestione e costi. Consolidare più account nello stesso connector aumenta il volume di dati ingeriti nella workspace Sentinel: vale la pena rivedere le stime di costo (Sentinel fattura in base al volume di dati analizzato/ingerito) prima di collegare tutti gli account contemporaneamente.
  • Permessi e segregazione. Se la governance interna richiede una separazione netta tra i dati di sicurezza di business unit diverse (ad esempio per requisiti normativi regionali), verificate come vengono gestiti i controlli di accesso a livello di query/workbook nella workspace condivisa, dato che i dati di più account convivono nelle stesse tabelle.
  • Compatibilità delle credenziali API. Ogni account aggiunto richiede la propria autenticazione verso la piattaforma di origine (API key Auth0, credenziali API CrowdStrike, connected app Salesforce): pianificate la rotazione delle credenziali per ciascun account separatamente.

Microsoft indica inoltre che il supporto multi-account continuerà a essere esteso ad altri connector nei prossimi rilasci, segno che il modello “un connector, molti account” diventerà probabilmente lo standard per le integrazioni costruite sul Codeless Connector Framework, non un’eccezione limitata a queste tre piattaforme.

Conclusione


Per i team che gestiscono Microsoft Sentinel su ambienti articolati — gruppi con più società, aziende cresciute per acquisizioni, organizzazioni con presenza multi-regionale — questo aggiornamento rimuove uno degli attriti operativi più concreti nella gestione quotidiana del SIEM. Vale la pena rivedere oggi stesso la configurazione dei connector Auth0, CrowdStrike Falcon e Salesforce già in uso, capire quanti account “orfani” non sono ancora monitorati per pura complessità di setup, e valutare la migrazione verso la configurazione multi-account, tenendo d’occhio l’impatto sul volume di ingestione prima di collegare tutto in blocco.

Fonte: Microsoft Security Community Blog.


The Pirate Post ha ricondiviso questo.

The media in this post is not displayed to visitors. To view it, please go to the original post.

Il collettivo Autistici/Inventati è stato costretto a chiudere dopo le sanzioni del governo USA.

Questo caso deve farci riflettere su come gli USA possano calpestare lo stato di diritto con un semplice tratto di penna, e poi sulla totale assenza di sovranità digitale europea.

in reply to Marco Cappato

intanto grazie per l'intervento, che potrei sbagliarmi, ma è il primo di un politico istituzionale.

Detto questo, però, Cappato ha sottolineato "solo" l'aspetto legato all'"autonomia digitale" (io la chiamo così), senza considerare con forza altri due aspetti altrettanto importanti, se non di più:

1) A/I è stata sanzionata in quanto antifascista, e questo va sottolineato.
Antifascista è la nostra costituzione e lo dovrebbe essere tutta la nostra storia, almeno dall'8 settembre 1943 ad oggi.

2) Trump si muove come un sovrano assoluto: qualcuno (l'Albanese) o qualcosa (A/I) non gli piace, lo cancella dalla faccia della terra senza che ci sia stato un processo, senza prove, senza diritto di replica.

È la cancellazione dello Stato di diritto.

È la morte della democrazia.

reshared this

The Pirate Post ha ricondiviso questo.

The media in this post is not displayed to visitors. To view it, please go to the original post.

The media in this post is not displayed to visitors. To view it, please go to the original post.

✨ BigBear 2.0: la piattaforma di phishing-as-a-service che aggira anche l’MFA di Microsoft 365
#CyberSecurity
insicurezzadigitale.com/bigbea…

@informatica


BigBear 2.0: la piattaforma di phishing-as-a-service che aggira anche l’MFA di Microsoft 365


Si parla di:
Toggle

Per anni l’autenticazione a più fattori è stata venduta come il rimedio quasi definitivo al furto di credenziali. BigBear 2.0, una piattaforma di phishing-as-a-service (PhaaS) tracciata dal team TRIAD di CloudSEK, dimostra quanto quella promessa sia oggi fragile: costruita su un fork pesantemente personalizzato di Evilginx2, la piattaforma ha compromesso 258 organizzazioni bypassando l’MFA in modo completo, sottraendo oltre 5.100 credenziali — comprese 474 sessioni con secondo fattore già superato — da un bacino di 461 aziende prese di mira in oltre 40 paesi. Non parliamo di un proof-of-concept accademico: è un servizio criminale in abbonamento, con un’infrastruttura da 42 VPS, cinque affiliati attivi e un pannello di amministrazione ancora operativo al momento della scoperta.

Adversary-in-the-Middle: la tecnica che rende inutile il secondo fattore


BigBear non ruba solo la password: intercetta l’intero flusso di autenticazione OAuth 2.0 verso Azure AD/Entra ID grazie a un phishlet Evilginx2 personalizzato, ribattezzato internamente “offy”. Il meccanismo è quello classico dell’adversary-in-the-middle (AiTM): la vittima crede di trovarsi sulla pagina di login Microsoft 365, ma in realtà sta dialogando con un reverse proxy controllato dagli attaccanti, che inoltra le richieste al server reale e restituisce le risposte legittime — comprese quelle di verifica MFA. Password, codice del secondo fattore e, soprattutto, il cookie di sessione autenticato finale vengono catturati in tempo reale e possono essere “rigiocati” via API per dirottare la sessione della vittima, aggirando completamente la necessità di ripetere l’autenticazione.

La versione 2.0 aggiunge un tassello che la distingue dai kit AiTM più comuni: un JavaScript custom che interferisce attivamente con FIDO2/WebAuthn, disabilitando nel browser la funzionalità che gestisce le chiavi di sicurezza hardware, così da spingere la vittima verso metodi di autenticazione più deboli e aggirabili. A questo si affianca l’iniezione automatica del parametro “keep me signed in” (KMSI), che allunga la vita utile del cookie rubato, e il blocco della telemetria Microsoft lato client per ridurre il rischio che Defender for Identity o i sistemi di risk-based Conditional Access rilevino l’anomalia in tempo reale.

Un’infrastruttura pensata per l’affiliazione, non per l’attacco singolo


CloudSEK ha identificato 42 nodi VPS ospitati presso The Constant Company LLC (Vultr), tutti dedicati esclusivamente a Microsoft 365 — nessun altro provider di identità risulta tra i bersagli. Per aggirare i controlli anti-frode basati su geolocalizzazione, BigBear instrada il traffico attraverso proxy residenziali geo-matchati che coprono 69 paesi, così che l’IP “visto” dai sistemi antifrode di Microsoft corrisponda plausibilmente alla presunta posizione della vittima. Un controllo aggiuntivo tramite il servizio ipapi.is filtra a monte le connessioni provenienti da datacenter o VPN, riducendo il rischio che ricercatori o honeypot automatizzati vengano serviti con la pagina di phishing.

Il modello di business è quello del PhaaS puro: dietro l’alias “General Boss” opera un rivenditore che fornisce l’infrastruttura come servizio a un piccolo network di affiliati, ciascuno con il proprio bot Telegram per ricevere in tempo reale le credenziali rubate e un proprio set di domini di phishing. CloudSEK ha mappato cinque operatori attivi — @Sunagashison, @app_ham, @donplayer00, @workin_161 e @Mazal100 — ciascuno collegato a bot Telegram dedicati (rispettivamente @PackingitonG_bot, @botterxyz_bot, @donplayer_bot, @bolywan_bot, @rdsxtdytguyg75d_bot) e a domini distinti come konceptenterprises[.]com, dnsforward[.]com e cifutura[.]com. Un bot centrale, @comeandget_bot, fungeva da canale primario di raccolta prima di essere revocato durante l’indagine.

Chi viene colpito, e perché conta per gli MSP


La distribuzione settoriale delle vittime racconta molto dell’obiettivo strategico della campagna: 151 delle organizzazioni compromesse operano nel settore IT services/MSP, seguite da SaaS/tecnologia (38), oil & gas (22), farmaceutico (20) e consulenza (16). Colpire un provider di servizi gestiti significa, potenzialmente, ereditare l’accesso a decine di clienti a valle attraverso strumenti RMM e privilegi delegati — lo stesso principio dietro molti attacchi ransomware su larga scala degli ultimi anni. Geograficamente, l’India guida la lista delle vittime con 658 record (12,8%), seguita da Francia (463, 9%), Arabia Saudita (circa 353, 6%), con presenze significative anche in Nuova Zelanda e Germania, per un totale di 3.331 IP univoci in oltre 40 paesi.

CloudSEK ha individuato la campagna a giugno 2026 e ne segue l’evoluzione da allora; dalla fine di luglio l’attore ha iniziato a ripulire le proprie tracce, dismettendo 26 dei 42 nodi VPS osservati inizialmente — un comportamento tipico di chi sa di essere sotto osservazione ma non ha alcuna intenzione di fermare l’operazione, semplicemente la sposta. Al momento della pubblicazione della ricerca, il pannello di amministrazione di BigBear risultava ancora raggiungibile.

Perché l’MFA “classica” non basta più


Il caso BigBear 2.0 conferma una tendenza che i team di threat intelligence osservano ormai da un paio d’anni: i kit AiTM basati su Evilginx2, Modlishka ed Evilnginx hanno reso il phishing “classico” con MFA a tempo (OTP, push notification, codice via app) sostanzialmente equivalente, in termini di sicurezza reale, all’autenticazione con la sola password. Il cookie di sessione, non la password, è oggi il vero bene da proteggere. Le organizzazioni che vogliono davvero alzare l’asticella devono muoversi su tre fronti: imporre chiavi di sicurezza hardware FIDO2/WebAuthn phishing-resistant come unico secondo fattore ammesso per gli account privilegiati (BigBear dimostra che il downgrade software verso metodi più deboli è già una funzionalità del kit, non un’ipotesi teorica); attivare Conditional Access che richieda dispositivi gestiti e conformi, rendendo inutile un cookie di sessione rubato da un dispositivo non registrato; e monitorare pattern di rete distintivi come header HTTP custom (x-evg-*), naming di sessione riconducibile a Evilginx (evginx_session, bigbear_session) e chiamate anomale verso l’API Telegram (sendMessage, sendDocument) che spesso tradiscono l’exfiltration automatizzata dei kit PhaaS.

Per chi sospetta una compromissione, la prima azione non è il reset della password ma la revoca esplicita di tutte le sessioni attive e dei refresh token — un cambio password da solo lascia intatti i cookie già rubati, che in molti tenant restano validi per giorni.

Indicatori di compromissione

# Domini di phishing attivi (fonte: CloudSEK TRIAD, settembre 2026)
konceptenterprises[.]com
ccpipharma[.]com
annastudios-paros[.]com
dnsforward[.]com
dataclust[.]com
cifutura[.]com
offtic[.]com

# Domini storici associati
daengrentacar[.]com
arrmmy[.]com
captelind[.]com

# Infrastruttura
Hosting: The Constant Company LLC (Vultr)
Nodi VPS osservati: 42 (26 dismessi da fine luglio 2026)
Proxy residenziali geo-matchati: 69 paesi
Anti-bot check: ipapi.is (blocco datacenter/VPN)

# Telegram - affiliati e bot di exfiltration
@Sunagashison -> @PackingitonG_bot (soil-management[.]com, kgsscans[.]com)
@app_ham -> @botterxyz_bot (dnsforward[.]com, dataclust[.]com)
@donplayer00 -> @donplayer_bot (konceptenterprises[.]com)
@workin_161 -> @bolywan_bot (annastudios-paros[.]com)
@Mazal100 -> @rdsxtdytguyg75d_bot (cifutura[.]com)
Bot C2 primario (revocato): @comeandget_bot

# Pattern di rilevamento
Cookie/sessione: evginx_session, bigbear_session
Header HTTP custom: x-evg-*
Endpoint exfiltration: api.telegram.org/bot*/sendMessage, sendDocument

# Fonte primaria
CloudSEK TRIAD - "Tracking BigBear 2.0 Evilginx2 Phishing Campaign"
Scoperta: giugno 2026 - Pubblicazione: settembre 2026

The Pirate Post ha ricondiviso questo.

Cet été, le Conseil constitutionnel a validé la loi #RIPOST. Des dizaines d'articles renforçant l'arsenal répressif – déjà bien fourni – de la police vont donc entrer en application. Parmi eux, ce sont de nombreux dispositifs de surveillance qui vont s'ajouter à notre quotidien. On vous résume l'ensemble de ces mesures :
laquadrature.net/2026/09/09/lo…

reshared this

in reply to La Quadrature du Net

La loi RIPOST prévoit tout d'abord l'extension de la vidéosurveillance algorithmique ( #VSA ). Ces dispositifs d'analyse de comportements pourront désormais être mis en place jusqu'en 2030.

Aussi, ces algorithmes seront installés dans davantage de lieux : en plus des évènements sportifs et culturels, ils pourront être déployés aux abord de bâtiments publics dont la liste n'a pas encore été établie, mais qui risque d'être bien longue.
laquadrature.net/toutsurlavsa/

#VSA
in reply to La Quadrature du Net

Ce texte étend également les capacités qu'a la police de lire les plaques d'immatriculation et de traquer les véhicules avec les capteurs connus sous le nom de « LAPI ».

Alors qu'aux États-Unis la colère monte contre ces dispositifs opérés par l'entreprise Flock, que des villes désinstallent ce qui est perçu comme de la surveillance de masse, la France, elle, opte pour le développement exponentiel de cette technologie.
eff.org/deeplinks/2026/09/texa…

in reply to La Quadrature du Net

Le cadre d'utilisation des drones est également modifié. D'une part, une nouvelle finalité est ajoutée pour filmer les rodéos urbains. D'autre part, une procédure d'urgence est créée, permettant aux préfets de se passer d'autorisation formelle pour faire voler ces engins.
Pourtant, c'est précisément la publication de ces arrêtés qui permet aujourd'hui de connaître et de contester (autant que possible) l'utilisation débridée des drones par la police.
in reply to La Quadrature du Net

Un nouveau contrôle d'identité est également créé, permettant à la police de contrôler et de fouiller les personnes, en dehors de toute enquête, dans un périmètre de 40 kilomètres aux frontières, dans les gares, les aéroports et les trains internationaux.

Aussi, l'obligation d'enregistrer les images de vidéosurveillance au sein des cellules de garde à vue est supprimée, ce qui en pratique privera de preuve toute personne qui y subirait des violences.

in reply to La Quadrature du Net

Enfin, on retrouve dans la loi RIPOST la possibilité d'utiliser des caméras-piéton pour les services des douanes et les agents de sécurité privée.

Les agents gestionnaires de réseaux routiers pourront, eux, utiliser des caméras embarquées sur leurs véhicules et enregistrer leurs interventions, tandis que des caméras frontales pourront être installées à l’avant des trains des opérateurs publics de transport ferroviaire.

in reply to La Quadrature du Net

Si le rythme d'adoption des lois va ralentir à l'approche des élections, les deux quinquennats d'Emmanuel Macron auront définitivement installé un édifice sécuritaire vertigineux, dont le prochain gouvernement n'aura plus qu'à s'emparer à son avantage.

Pour nous aider dans notre combat et pour que l'on puisse continuer à lutter dans ce futur assombri, n'hésitez pas à nous faire un don !
laquadrature.net/donner/

The Pirate Post ha ricondiviso questo.

Guten Morgen an diesem wundervollen Dienstag, wie geschaffen für ein #DNIPBriefing!

1️⃣ Die Bundesverwaltung weitet die Nutzung von #OpenDesk auf 3000 Arbeitsplätze aus. Und sieht darin auch eine Chance, dass grosse Hersteller ihre Produkte wieder mehr den Kunden anpassen.

Digitale Souveränität, eben. Inklusive der Möglichkeit, den Verhandlungstisch zu verlassen. Aber das bedingt auch Wechselwillen und -fähigkeit.
dnip.ch/2026/09/08/dnip-briefi…

in reply to Marcel Waldvogel

2️⃣ Autisti/Inventati, die von Trump als "globale Terroristen" klassiert wurden, haben laut Francesca Bria nichts getan, was vor einem europäischen Gericht zu wahrscheinlich zu einer Verurteilung geführt hätte.

Zusätzlich machten sich Hoster erst dann strafbar, wenn sie auf konkrete Information zu rechtswidrigen Inhalten nicht reagierten.

Trump terrorisiert also einen kleinen Provider.

Und hat – wie gestern bekannt wurde – Erfolg. A/I gibt auf.
netzpolitik.org/2026/autistici…

reshared this

in reply to Marcel Waldvogel

3️⃣ Die #eID ist wichtig und dringend. Und die Bevölkerung sagte mit dem ersten Referendum klar, dass sie eben nicht von Privaten herausgeben lassen wollten.

Trotzdem stand bis vor wenigen Monaten zur Diskussion, dass wichtige Elemente der E-ID zu Amazon outgesourct werde, wie @adfichter berichtete.
republik.ch/2026/09/01/e-id-bu…

reshared this

in reply to Marcel Waldvogel

The media in this post is not displayed to visitors. To view it, please go to the original post.

4️⃣ Wer schon länger im Web und in den sozialen Medien unterwegs ist, kennt die Abkürzung „TL;DR“. Neu gibt es "AI;DR" (AI; didn't read) als Kurzversion folgender Antwort von Rick Manelius:

"If you’re not bothered enough to review and edit it...

...then I’m not going to bother reading it."

dnip.ch/2026/09/08/dnip-briefi…

reshared this

in reply to Marcel Waldvogel

5️⃣ Der Chef Cybercrime der Kantonspolizei Zürich hat vergangene Woche an einer Veranstaltung einen Einblick in die digitale #Forensik bei Smartphones gegeben, also wie die Polizei an Daten auf beschlagnahmten Smartphones kommt. @martinsteiger war dabei und hat den Vortrag zusammengefasst. Dabei waren neben den technischen Hürden auch die kürzeren Spiesse der Verteidigung im Vergleich zu Polizei und Staatsanwaltschaft ein Thema.
steigerlegal.ch/2026/09/07/sma…
Questa voce è stata modificata (6 giorni fa)

reshared this

in reply to Marcel Waldvogel

6️⃣ «Smart Glasses», in einschlägigen Kreisen auch «Spanner-Brillen» genannt, werden von einigen Nutzenden umgebaut, um die sowieso schon sehr dezente Kamera-LED ganz auszuschalten. Meta versucht diese Manipulation nun zu erkennen und hat nach eigenen Angaben viele dieser manipulierten Brillen gesperrt. Ob dies als Reaktion auf das in Norwegen diskutierte Smart-Glasses-Verbot geschah?
dnip.ch/2026/09/08/dnip-briefi…

reshared this

in reply to Marcel Waldvogel

7️⃣ CVP, FDP und SVP setzen lieber auf mehr Überwachung aller Bürger als Kalaschnikows einfach weniger grosszügig verteilt zu haben.
srf.ch/news/schweiz/tatwaffe-k…

reshared this

in reply to Marcel Waldvogel

8️⃣ In den USA verbieten erste Law Schools angehenden Jurist:innen den Einsatz von KI in Arbeiten, welche zu studium-relevanten Credits führen. Einzelne gehen sogar noch weiter und verbieten gleich den Einsatz von Smartphones und Laptops in den Vorlesungssälen. Begründet wird dies (durchaus nachvollziehbar) damit, dass die aktive Auseinandersetzung mit dem Stoff und das Erarbeiten von Wissen Teil der Ausbildung ist (und man dies nicht an die KI auslagern kann).
giftarticle.ft.com/giftarticle…

reshared this

in reply to Marcel Waldvogel

9️⃣ Ein Cybersecurity-Experte hat Experimente dazu angestellt, wie ein Auto bemalt sein muss, um von den in den USA weit verbreiteten #Flock-Überwachungskameras nicht erkannt zu werden. Das Ergebnis ähnelt einer fröhlichen Version von klassischem Military-Look. Falls es mittelfristig nicht mehr wirkt, da ja auch die Überwachungs-KI dazulernt, dann ist es immerhin eine Alternative zu bei Autos heutzutage vorherrschenden Farben wie schwarz, grau oder weiss …
bitdefender.com/en-us/blog/hot…

reshared this

in reply to Marcel Waldvogel

*️⃣ So, das war die Kurzversion unseres #DNIP-Briefings. Den ganzen Text mit mehr Hintergrund und Links gibt es wie üblich kosten- und werbefrei auf unserer Webseite.

Und wenn ihr mehr von uns hören wollt: Unten auf der Seite könnt ihr euch auf unsere Mailingliste setzen.

Und erfahrt dann immer als erste, wenn wir neue Artikel publizieren. Demnächst u.a. zwei zu #DigitaleSouveränität
#Teaser 🫣
dnip.ch/2026/09/08/dnip-briefi…

in reply to Marcel Waldvogel

Das finde ich über das Ziel hinausgeschossen. Warum? Das meiste, was wir in unseren menschlichen Diskussionen von uns geben, sind Sprachhülsen. Sachlich richtige, plausible oder auch nur plausibel klingende.
Wer sich von einem Sprachmodell das Denken komplett abnehmen lässt, ist imho auch analog kein geeigneter Ansprechpartner. Von daher begrüße ich es, herauszustellen, wie ein Beitrag zustande gekommen ist. Den für mich inhaltlich zu bewerten nimmt mir keine Dogmatik ab.
Meine 5 Cent.
The Pirate Post ha ricondiviso questo.

Habt ihr mitbekommen, dass England und Wales KI-Brillen in Gerichten offiziell verboten haben? Man muss sie jetzt am Eingang abgeben. In Deutschland hält man die bestehenden Regeln (Aufnahmeverbot im Verhandlungssaal und Hausrecht) hingegen für ausreichend.

netzpolitik.org/2026/ueberwach…

The Pirate Post ha ricondiviso questo.

Heimlich filmen, mithören, sich zuflüstern lassen: Mit KI-Brillen bleibt das unauffällig. Andere Länder reagieren mit Verboten in Gerichtsgebäuden, Besucher*innen müssen die Brillen am Eingang abgeben. Die deutschen Justizministerien halten dagegen die bestehenden Regeln für ausreichend.

netzpolitik.org/2026/ueberwach…

The Pirate Post ha ricondiviso questo.

☕ CYBERBRIEFING — Mercoledì 9 settembre 2026

👉 Leggi tutti gli aggiornamenti delle ultime 24 ore:
ilpuntocyber.rfeed.it/article.…

#newsletter #cybersecurity
@informatica

The Pirate Post ha ricondiviso questo.

Shocker, the deskilling machine successfully deskills school kids - to the tune of them being a full year behind their peers who are "left behind" by *checks notes* actually learning!

Students who don’t use AI are ahead on every measure
pivot-to-ai.com/2026/09/08/stu…

The Pirate Post ha ricondiviso questo.

"Professor fired over #CharlieKirk post could receive $1.9M in settlement."
thehill.com/homenews/education…

This is just the latest in a series. Universities that disciplined professors for criticizing Charlie Kirk knew or should have known that they were violating those professors' free-speech rights. But they did it to align themselves with the Trump admin, even on the wrong side of the law. Consider these settlements and damage awards to be a cowardice tax.

#Academia #AcademicFreedom #Censorship #FirstAmendment #Trump #Universities #USLaw #USPol #USPolitics

in reply to petersuber

Update. Professors fired for criticizing -- or even quoting -- #CharlieKirk are being vindicated. Very glad to see the same vindication for #KarenAttiah (@karenattiah), columnist at the Washington Post.
nytimes.com/2026/08/24/busines…

#Censorship #USPol #USPolitics #WashPo

in reply to petersuber

Update. At least five profs who were fired for criticizing #CharlieKirk are still out of work and uncompensated for the violation of their First Amendment rights.
theintercept.com/2026/09/10/ch…

#Academia #AcademicFreedom #Censorship #FirstAmendment #USPol #USPolitics

The Pirate Post ha ricondiviso questo.

Questo è il nostro comunicato su #autisticiInventati Ospitavano la nostra mailing list, e meritano qualcosa di più di una dichiarazione di solidarietà. aisa.sp.unipi.it/autistici-inv…


Qualche tempo fa abbiamo scelto di usare per la nostra mailing list1 il servizio offerto gratuitamente da Autistici/Inventati. Per noi era una questione di coerenza: da tempo sosteniamo che una ricerca scientifica aperta – aperta nel senso di libera – può essere qualcosa di diverso da un adempimento amministrativo a scopo di sfruttamento e sorveglianza dei ricercatori solo se si basa su un’infrastruttura libera, rispettosa della privacy, decentrata, volontariamente federata. Un’università pubblica, se vuole restare portatrice di un punto di vista indipendente, deve avere spazi propri, aperti a tutti: questa idea – lo ricordava, nel 2021, la rettrice pro tempore dell’università di Amsterdam – ha una storia lunga, dalla biblioteca di Alessandria, ai monasteri e agli atenei medioevali, fino alla riforma di Wilhelm von Humboldt, attuata solo parzialmente e a intermittenza e smantellata dall’Unione Europea tramite il cosiddetto Bologna Process. Essere vittime coatte – grazie alla bibliometria di stato – di un’editoria di sorveglianza significa non solo perdere la privacy che è diritto di ognuno, ma anche l’autonomia delle proprie scelte istituzionali, come notato nel 2019 non da un attivista radicale, bensì da Claudio Aspesi, analista finanziario ingaggiato da SPARC. Sulla base di queste considerazioni, Autistici/Inventati ci era sembrato molto più sicuro delle nostre università ed enti di ricerca, per lo più colonizzati da Microsoft e Google perfino per un’infrastruttura fondamentale come la posta elettronica. La scienza aperta parla liberale, ma nel suo senso antico e non politico: criticare il tecnofeudalesimo e la sorveglianza amministrativa, statale e no, ma continuare a farsi usare da Big Tech, rimanendo passivi rispetto alla sudditanza dei propri atenei,2 è come e forse peggio che stare in silenzio.

A/I è stato oggetto di una sanzione amministrativa da parte del potere esecutivo degli Stati Uniti d’America – sanzione che, proprio mentre scrivevamo questo comunicato, l’ha condotta alla chiusura. Gli aspetti legali e politici dell’intera operazione sono già ben spiegati nelle pagine a cui rinviamo. Non ci soffermeremo sulle omissioni3 di chi, a partire dall’Unione Europea, ha preferito cedere, né sugli attestati di solidarietà di organizzazioni ben più importanti della nostra. La scienza aperta, però, è toccata da questa censura, resa possibile, nel metodo e nel merito, non solo dalla prepotenza ma anche dall’acquiescenza.

1. Il metodo: la forma del dispotismo


1. Anche se è vero che basta una firma di Trump per cancellarci della rete, la storia non si esaurisce in un presidente statunitense idiosincratico: l’ordine esecutivo applicato contro A/I, l’13244, è stato firmato da George W. Bush il 23 settembre 2001 ed è parte di una guerra infinita cominciata ben prima.

2. Queste misure draconiane, che condannano le loro vittime alla morte finanziaria e telematica e puniscono chi cerca di aiutarle, sono facilitate da un sistema economico, finanziario e telematico non solo interconnesso, ma oligopolistico e oligarchico, essendo sostenuto da stati imperiali e dai loro vassalli a seguire.

3. L’azione statale non ha luogo tramite il potere giudiziario, bensì tramite il potere esecutivo, il quale non commina pene, che richiederebbero, in uno stato almeno formalmente di diritto, notifiche, difese, processi e tribunali, bensì prende provvedimenti amministrativi rappresentati – nel corso di guerre vere e inventate, contro terroristi più o meno rigorosamente definiti – come dettati da insindacabili motivi di sicurezza.

4. L’UE, che a qualcuno piaceva rappresentare come un giardino, non solo sta diventando sempre più allergica alla libertà di pensiero e di parola, ma è capace di prendere provvedimenti paragonabili, vale a dire sanzioni,4 inflitte promiscuamente dal Consiglio dell’Unione europea5 a enti e a persone. Sono per esempio sanzionati dall’UE, in modo simile a quelli in cui Francesca Albanese è sanzionata dagli USA, gli svizzeri Jacques Baud e Nathalie Yamb e il giornalista tedesco Hüseyin Doğru, che si sono limitati a esercitare la libertà di espressione, garantita non solo dall’articolo 11 della Carta dei diritti fondamentali della stessa Unione, ma anche dall’articolo 19 della Dichiarazione universale dei diritti umani.6

Sulle due sponde dell’Atlantico poteri esecutivi ipertrofici aggirano la discussione pubblica e le garanzie del potere giudiziario e calpestano diritti costituzionalmente garantiti, con la giustificazione – o il pretesto? – della guerra infinita. Come scrive Wu Ming, non sono atti distopici: sono atti, in quanto violano la divisione dei poteri, dispotici. Il dispotismo – anche la libertà dell’arte, della scienza e dell’insegnamento sono diritti costituzionalmente tutelati – è stato già applicato con successo, tramite la valutazione di stato, nel piccolo mondo della ricerca.7 Entro un generale regime di censura, una guerra infinita ha bisogno di una ricerca specificamente assoggettata,8 anche nell’ambito delle scienze sociali e umane: scienza aperta e istituzione della pace sono unite in un nesso non accidentale.

2. Il merito: spionaggio, censura e autocensura


La questione del metodo negli stati non dispotici o non colonizzati da despoti è preliminare: parlare del merito senza aver criticato il metodo espone al rischio di prendere sul serio accuse strutturalmente ingiuste. Conviene, però, riportare le parole del capitolo italiano dell’Internet Society, a proposito della immediata disabilitazione, da parte del Public Internet Registry, del dominio autistici.org:9

While we do not condone terrorism, we note that no evidence currently exists that the registrant has engaged in or supported terrorist activities. The designation apparently stems from the actions of some users of the registrant’s services and from the registrant’s clear political connotations. Both factors are disturbing: the idea that any email or web service provider could be labelled a terrorist organisation because of the actions of one of its users, or that a group’s political ideas could result in them being removed from the internet globally without any judicial review, should be of immediate and utmost concern to anyone who believes in an open and free internet. (corsivi aggiunti)


E vanno anche menzionati i termini di servizio di A/I, ispirati alla minimizzazione della raccolta di dati personali. Questi termini ci avevano indotto a preferirla per la nostra mailing list, non tanto perché abbiamo qualcosa da nascondere, quanto perché, come sostenitori della scienza aperta, abbiamo molto da dire, ma a farlo vogliamo essere noi e non l’elaborazione dei nostri dati da parte di algoritmi altrui. La chiusura obbligata di A/I suggerisce invece che non ci devono essere alternative, perché tutti si accomodino nelle piattaforme oligarchiche di Big Tech per farsi sorvegliare, profilare, censurare, se non anche venir trasformati in bersagli non solo pubblicitari.

Poco meno di due mesi fa, Massimo Carboni del Garr scriveva:

Quella rete che sembrava un luogo neutro e paritario non esiste più da tempo. Il 98% dei dati mondiali viaggia attraverso cavi sottomarini, infrastrutture fisiche che attraversano oceani, controllate da soggetti sempre più privati, al centro di campagne geopolitiche che nulla hanno a che fare con i valori fondativi della rete aperta.

Chi conosce le mappe dei cavi telegrafici dell’impero britannico riconosce la geometria del potere: controllare le infrastrutture significa controllare la comunicazione, e quindi la libertà. Oggi non è diverso. La resilienza di queste infrastrutture è diventata uno degli elementi critici della nostra sicurezza collettiva, eppure continuiamo a farne gestione ordinaria, come se si trattasse di un problema tecnico anziché strategico.


Questo “problema strategico” è vitale per l’uso pubblico della ragione: il compito di chi sostiene la scienza aperta intendendola come libera rimane quello di praticare e pretendere alternative – come chiedeva a suo tempo Karen Maex – e di far riconoscere e adottare quelle già esistenti. Lavorare per lo stato e lavorare per il pubblico non sono – non sono mai stati – la stessa cosa.


  1. I servizi di Autistici/Inventati sono gratuiti, ma hanno bisogno di essere sostenuti da donazioni. Per non gravare il bilancio di AISA, la donazione viene fatta personalmente dal presidente. ↩︎
  2. La negoziazione di molti contratti ICT è centralizzata presso la Crui. Ecco per esempio i contratti con Microsoft e Google in essere. ↩︎
  3. Si vedano per esempio i commenti di Emilio De Capitani a questo articolo.↩︎
  4. La legittimità generale delle sanzioni, in quanto misure unilaterali con effetti extraterritoriali, e la loro proporzionalità, così come la loro effettiva capacità di colpire i responsabili e non invece persone e paesi terzi, è discutibile e discussa. ↩︎
  5. Che ne spiega il senso pedagogico qui. ↩︎
  6. In passato la Corte di giustizia europea, nel caso Kadi (2008), a proposito di sanzioni imposte dal Consiglio di sicurezza dell’ONU tramite la Commissione, il Consiglio e alcuni stati membri dell’Unione Europea è stata capace di riconoscere il valore costituzionale di diritti fondamentali quali quello alla tutela giurisdizionale e della proprietà, indipendentemente dalla valutazione di merito delle sanzioni. ↩︎
  7. E prima che gli studiosi-funzionari applicati alla valutazione di stato imparassero a parlare in modo curiale, la funzione di delegittimare e neutralizzare i dissidenti veniva accettata e illustrata esplicitamente. ↩︎
  8. Sulla generale strumentalizzazione della ricerca si veda per esempio Alessandra Algostino. «L’università inquieta della costituzione e l’università neoliberale», Il Ponte 1 (26), 2026. ↩︎
  9. Il dominio .org è tipicamente usato da imprese sociali, organizzazioni non a scopo di lucro e blog.↩︎


- The post’s content. aisa.sp.unipi.it/autistici-inv…


The Pirate Post ha ricondiviso questo.

Per il caso di A/I la sezione italiana dell’Internet Society prende posizione contro il blocco dei domini .org da parte dell’amministrazione USA

isoc.it/sites/default/files/20…

#autistici #autisticiInventati

The Pirate Post ha ricondiviso questo.

Qualche tempo fa abbiamo scelto di usare per la nostra mailing list1 il servizio offerto gratuitamente da Autistici/Inventati. Per noi era una questione di coerenza: da tempo sosteniamo che una ricerca scientifica aperta – aperta nel senso di libera – può essere qualcosa di diverso da un adempimento amministrativo a scopo di sfruttamento e sorveglianza dei ricercatori solo se si basa su un’infrastruttura libera, rispettosa della privacy, decentrata, volontariamente federata. Un’università pubblica, se vuole restare portatrice di un punto di vista indipendente, deve avere spazi propri, aperti a tutti: questa idea – lo ricordava, nel 2021, la rettrice pro tempore dell’università di Amsterdam – ha una storia lunga, dalla biblioteca di Alessandria, ai monasteri e agli atenei medioevali, fino alla riforma di Wilhelm von Humboldt, attuata solo parzialmente e a intermittenza e smantellata dall’Unione Europea tramite il cosiddetto Bologna Process. Essere vittime coatte – grazie alla bibliometria di stato – di un’editoria di sorveglianza significa non solo perdere la privacy che è diritto di ognuno, ma anche l’autonomia delle proprie scelte istituzionali, come notato nel 2019 non da un attivista radicale, bensì da Claudio Aspesi, analista finanziario ingaggiato da SPARC. Sulla base di queste considerazioni, Autistici/Inventati ci era sembrato molto più sicuro delle nostre università ed enti di ricerca, per lo più colonizzati da Microsoft e Google perfino per un’infrastruttura fondamentale come la posta elettronica. La scienza aperta parla liberale, ma nel suo senso antico e non politico: criticare il tecnofeudalesimo e la sorveglianza amministrativa, statale e no, ma continuare a farsi usare da Big Tech, rimanendo passivi rispetto alla sudditanza dei propri atenei,2 è come e forse peggio che stare in silenzio.

A/I è stato oggetto di una sanzione amministrativa da parte del potere esecutivo degli Stati Uniti d’America – sanzione che, proprio mentre scrivevamo questo comunicato, l’ha condotta alla chiusura. Gli aspetti legali e politici dell’intera operazione sono già ben spiegati nelle pagine a cui rinviamo. Non ci soffermeremo sulle omissioni3 di chi, a partire dall’Unione Europea, ha preferito cedere, né sugli attestati di solidarietà di organizzazioni ben più importanti della nostra. La scienza aperta, però, è toccata da questa censura, resa possibile, nel metodo e nel merito, non solo dalla prepotenza ma anche dall’acquiescenza.

1. Il metodo: la forma del dispotismo


1. Anche se è vero che basta una firma di Trump per cancellarci della rete, la storia non si esaurisce in un presidente statunitense idiosincratico: l’ordine esecutivo applicato contro A/I, l’13244, è stato firmato da George W. Bush il 23 settembre 2001 ed è parte di una guerra infinita cominciata ben prima.

2. Queste misure draconiane, che condannano le loro vittime alla morte finanziaria e telematica e puniscono chi cerca di aiutarle, sono facilitate da un sistema economico, finanziario e telematico non solo interconnesso, ma oligopolistico e oligarchico, essendo sostenuto da stati imperiali e dai loro vassalli a seguire.

3. L’azione statale non ha luogo tramite il potere giudiziario, bensì tramite il potere esecutivo, il quale non commina pene, che richiederebbero, in uno stato almeno formalmente di diritto, notifiche, difese, processi e tribunali, bensì prende provvedimenti amministrativi rappresentati – nel corso di guerre vere e inventate, contro terroristi più o meno rigorosamente definiti – come dettati da insindacabili motivi di sicurezza.

4. L’UE, che a qualcuno piaceva rappresentare come un giardino, non solo sta diventando sempre più allergica alla libertà di pensiero e di parola, ma è capace di prendere provvedimenti paragonabili, vale a dire sanzioni,4 inflitte promiscuamente dal Consiglio dell’Unione europea5 a enti e a persone. Sono per esempio sanzionati dall’UE, in modo simile a quelli in cui Francesca Albanese è sanzionata dagli USA, gli svizzeri Jacques Baud e Nathalie Yamb e il giornalista tedesco Hüseyin Doğru, che si sono limitati a esercitare la libertà di espressione, garantita non solo dall’articolo 11 della Carta dei diritti fondamentali della stessa Unione, ma anche dall’articolo 19 della Dichiarazione universale dei diritti umani.6

Sulle due sponde dell’Atlantico poteri esecutivi ipertrofici aggirano la discussione pubblica e le garanzie del potere giudiziario e calpestano diritti costituzionalmente garantiti, con la giustificazione – o il pretesto? – della guerra infinita. Come scrive Wu Ming, non sono atti distopici: sono atti, in quanto violano la divisione dei poteri, dispotici. Il dispotismo – anche la libertà dell’arte, della scienza e dell’insegnamento sono diritti costituzionalmente tutelati – è stato già applicato con successo, tramite la valutazione di stato, nel piccolo mondo della ricerca.7 Entro un generale regime di censura, una guerra infinita ha bisogno di una ricerca specificamente assoggettata,8 anche nell’ambito delle scienze sociali e umane: scienza aperta e istituzione della pace sono unite in un nesso non accidentale.

2. Il merito: spionaggio, censura e autocensura


La questione del metodo negli stati non dispotici o non colonizzati da despoti è preliminare: parlare del merito senza aver criticato il metodo espone al rischio di prendere sul serio accuse strutturalmente ingiuste. Conviene, però, riportare le parole del capitolo italiano dell’Internet Society, a proposito della immediata disabilitazione, da parte del Public Internet Registry, del dominio autistici.org:9

While we do not condone terrorism, we note that no evidence currently exists that the registrant has engaged in or supported terrorist activities. The designation apparently stems from the actions of some users of the registrant’s services and from the registrant’s clear political connotations. Both factors are disturbing: the idea that any email or web service provider could be labelled a terrorist organisation because of the actions of one of its users, or that a group’s political ideas could result in them being removed from the internet globally without any judicial review, should be of immediate and utmost concern to anyone who believes in an open and free internet. (corsivi aggiunti)


E vanno anche menzionati i termini di servizio di A/I, ispirati alla minimizzazione della raccolta di dati personali. Questi termini ci avevano indotto a preferirla per la nostra mailing list, non tanto perché abbiamo qualcosa da nascondere, quanto perché, come sostenitori della scienza aperta, abbiamo molto da dire, ma a farlo vogliamo essere noi e non l’elaborazione dei nostri dati da parte di algoritmi altrui. La chiusura obbligata di A/I suggerisce invece che non ci devono essere alternative, perché tutti si accomodino nelle piattaforme oligarchiche di Big Tech per farsi sorvegliare, profilare, censurare, se non anche venir trasformati in bersagli non solo pubblicitari.

Poco meno di due mesi fa, Massimo Carboni del Garr scriveva:

Quella rete che sembrava un luogo neutro e paritario non esiste più da tempo. Il 98% dei dati mondiali viaggia attraverso cavi sottomarini, infrastrutture fisiche che attraversano oceani, controllate da soggetti sempre più privati, al centro di campagne geopolitiche che nulla hanno a che fare con i valori fondativi della rete aperta.

Chi conosce le mappe dei cavi telegrafici dell’impero britannico riconosce la geometria del potere: controllare le infrastrutture significa controllare la comunicazione, e quindi la libertà. Oggi non è diverso. La resilienza di queste infrastrutture è diventata uno degli elementi critici della nostra sicurezza collettiva, eppure continuiamo a farne gestione ordinaria, come se si trattasse di un problema tecnico anziché strategico.


Questo “problema strategico” è vitale per l’uso pubblico della ragione: il compito di chi sostiene la scienza aperta intendendola come libera rimane quello di praticare e pretendere alternative – come chiedeva a suo tempo Karen Maex – e di far riconoscere e adottare quelle già esistenti. Lavorare per lo stato e lavorare per il pubblico non sono – non sono mai stati – la stessa cosa.


  1. I servizi di Autistici/Inventati sono gratuiti, ma hanno bisogno di essere sostenuti da donazioni. Per non gravare il bilancio di AISA, la donazione viene fatta personalmente dal presidente. ↩︎
  2. La negoziazione di molti contratti ICT è centralizzata presso la Crui. Ecco per esempio i contratti con Microsoft e Google in essere. ↩︎
  3. Si vedano per esempio i commenti di Emilio De Capitani a questo articolo.↩︎
  4. La legittimità generale delle sanzioni, in quanto misure unilaterali con effetti extraterritoriali, e la loro proporzionalità, così come la loro effettiva capacità di colpire i responsabili e non invece persone e paesi terzi, è discutibile e discussa. ↩︎
  5. Che ne spiega il senso pedagogico qui. ↩︎
  6. In passato la Corte di giustizia europea, nel caso Kadi (2008), a proposito di sanzioni imposte dal Consiglio di sicurezza dell’ONU tramite la Commissione, il Consiglio e alcuni stati membri dell’Unione Europea è stata capace di riconoscere il valore costituzionale di diritti fondamentali quali quello alla tutela giurisdizionale e della proprietà, indipendentemente dalla valutazione di merito delle sanzioni. ↩︎
  7. E prima che gli studiosi-funzionari applicati alla valutazione di stato imparassero a parlare in modo curiale, la funzione di delegittimare e neutralizzare i dissidenti veniva accettata e illustrata esplicitamente. ↩︎
  8. Sulla generale strumentalizzazione della ricerca si veda per esempio Alessandra Algostino. «L’università inquieta della costituzione e l’università neoliberale», Il Ponte 1 (26), 2026. ↩︎
  9. Il dominio .org è tipicamente usato da imprese sociali, organizzazioni non a scopo di lucro e blog.↩︎


- The post’s content. aisa.sp.unipi.it/autistici-inv…


L’Unione Europea, resasi conto che le valutazioni quantitative della ricerca producono solo quantità, ha sollecitato valutatori, università, enti di ricerca e società scientifiche a unirsi in una coalizione per la riforma della valutazione stessa (COARA) a cui ha aderito anche l’ANVUR. Entrando in COARA, l’ANVUR si è impegnata a trattare la bibliometria come complementare rispetto a forme […]

aisa.sp.unipi.it/di-statistica…

Questa voce è stata modificata (6 giorni fa)
The Pirate Post ha ricondiviso questo.

Watching with interest:

"Federal lawsuit accuses four major publishers of extorting article processing charges."
retractionwatch.com/2026/07/31…

"A lawsuit filed under the U.S. False Claims Act accuses four major publishers of perpetrating a decade-long scheme to defraud the government by charging exorbitant #APCs. The case…claims Elsevier, Springer Nature, Wiley and Informa [Taylor & Francis] forced U.S. research institutions to submit false claims to the government for reimbursement through article fees up to 10 times the cost of processing the articles."

#Litigation #Publishers #ScholComm #USLaw

Questa voce è stata modificata (1 mese fa)
The Pirate Post ha ricondiviso questo.

A/I colpito dagli Usa per perseguire gli antifascisti americani

«Nessun governo straniero dovrebbe avere il potere di infliggere una sorta di pena di morte civile a gruppi europei. Contestare davanti ai tribunali statunitensi la propria designazione come “organizzazione terroristica” è inutile: le prove sono secretate e sei quindi costretto a indovinare perché sei stato sanzionato e a difenderti alla cieca»

editorialedomani.it/politica/m…

@pirati

mastodon.bida.im/@cavallette/1…


Sul Domani anche un'intervista a un avvocato US che spiega parecchie questioni (per chi ancora avesse dei dubbi) editorialedomani.it/politica/m… #AutisticiInventati #KeepITFree

in reply to informapirata ⁂

è chiaro che la tirannia è parte della natura umana e morirà solo con l'uomo. Il bene e il male coesistono, sta solo a noi riequilibrarli nonostante tutto, grazie alle minoranze che tentano di creare processi e prodotti indipendenti e alternativi a quelli imposti dai tiranni. 🖖
Questa voce è stata modificata (6 giorni fa)

reshared this

The Pirate Post ha ricondiviso questo.

The media in this post is not displayed to visitors. To view it, please go to the original post.

1973 entstand ein Logo, das vier Aufgaben der Feuerwehr zeigt: Retten, Löschen, Bergen, Schützen.

Daran angelehnt haben wir bei netzpolitik.org ein Logo mit vier Aspekten unserer Arbeit entworfen:

🚨 Alarm schlagen
🔦 Gesetze durchleuchten
🔧 Dokumente veröffentlichen
👩‍👩‍👧‍👧 Menschen sichtbar machen

Warum Feuerwehr? Weil die Hütte brennt, Leute.
Rechtsradikale greifen nach der Macht und wollen Grundrechte brennen sehen.
Die Regierung gießt Öl ins Feuer und macht selbst autoritäre Politik.

1/2

in reply to Sebastian Meineck

Noch vor ein paar Jahren dachte ich über unsere Arbeit bei netzpolitik.org: Wir decken Missstände auf – in einer einigermaßen stabilen Welt.
Inzwischen habe ich den Eindruck: Unsere Arbeit wird zur Rettungsmission für bedrohte Grundrechte.
Ich glaube, da entgleitet uns etwas, und es geht nicht nur mir so.

Deshalb sagen wir: Die Hütte brennt. Wir gehen rein.

=> Bitte unterstütze meine Kolleg*innen und mich mit einer Spende oder einem Share netzpolitik.org/spenden/

2/2

in reply to Sebastian Meineck

So sehr ich das gut finde, was ihr macht, es wird aus folgenden Gründen zu wenig bewegen: Die Aufmerksamkeit liegt zu 99,9 Prozent auf anderen Medien, um wirklich die Nadel zu bewegen. "Niemand" ~ die allermeisten, haben deswegen keine Ahnung davon was ihr macht.
Wir haben ein Bildungsproblem. Die Leute sind blicken gar nicht, was ihr da schreibt.
Was zu tun wäre:
Bildung extrem aufbohren. Also komplett übertreiben.
Plattformen brutal regulieren.
Erste wenn wir das tun, gehts.
The Pirate Post ha ricondiviso questo.

»Euer Newsletter inklusive der stets aktuellen Links rettet mich im Alltag ganz wunderbar davor, den Anschluss zu verlieren, zumindest in puncto relevante Nachrichten rund um Kommunikationstechnologien, Neue Medien und Technikverhältnisse. Dafür einen riesengroßen Dank.«

👉 Jetzt abonnieren:
netzpolitik.org/newsletter

The Pirate Post ha ricondiviso questo.

The media in this post is not displayed to visitors. To view it, please go to the original post.

AI-Assisted Intruder Reaches Enterprise Root Access in Less Than 10 Hours
#CyberSecurity
securebulletin.com/ai-assisted…
The Pirate Post ha ricondiviso questo.

The media in this post is not displayed to visitors. To view it, please go to the original post.

ZTNA in 2026: Ten Platforms Shaping Secure Access Beyond the Traditional VPN
#CyberSecurity
securebulletin.com/ztna-in-202…
The Pirate Post ha ricondiviso questo.

The media in this post is not displayed to visitors. To view it, please go to the original post.

Security Teams Face a Week of Zero-Days, Router Intrusions and AI-Accelerated Attacks
#CyberSecurity
securebulletin.com/security-te…
The Pirate Post ha ricondiviso questo.

The media in this post is not displayed to visitors. To view it, please go to the original post.

Adobe Commerce Stores Face Active StyleSmuggler Zero-Day Attacks With No Official Patch
#CyberSecurity
securebulletin.com/adobe-comme…
The Pirate Post ha ricondiviso questo.

The media in this post is not displayed to visitors. To view it, please go to the original post.

Microsoft Investigates Windows Teams Startup Failures as Users Turn to Web and Mobile
#CyberSecurity
securebulletin.com/microsoft-i…
The Pirate Post ha ricondiviso questo.

The media in this post is not displayed to visitors. To view it, please go to the original post.

Phishing Campaign Chains Google Services to Conceal Credential Theft
#CyberSecurity
securebulletin.com/phishing-ca…
The Pirate Post ha ricondiviso questo.

The media in this post is not displayed to visitors. To view it, please go to the original post.

Mathspace Breach Exposes Data of More Than One Million Users
#CyberSecurity
securebulletin.com/mathspace-b…
The Pirate Post ha ricondiviso questo.

The media in this post is not displayed to visitors. To view it, please go to the original post.

CrowdStrike Unveils SafeMind Agents to Pit Automated Defense Against AI-Driven Attacks
#CyberSecurity
securebulletin.com/crowdstrike…
The Pirate Post ha ricondiviso questo.

The media in this post is not displayed to visitors. To view it, please go to the original post.

Critical ASUS Control Center Chain Opens Managed Fleets to Root Takeover
#CyberSecurity
securebulletin.com/critical-as…
The Pirate Post ha ricondiviso questo.

The media in this post is not displayed to visitors. To view it, please go to the original post.

MikroTik RouterOS Flaw Under Active Attack Grants Unauthenticated Shell Access
#CyberSecurity
securebulletin.com/mikrotik-ro…
The Pirate Post ha ricondiviso questo.

The media in this post is not displayed to visitors. To view it, please go to the original post.

Exchange Online blocca i server Exchange 2016 e 2019 non aggiornati: cosa cambia da settembre 2026
#tech
spcnet.it/exchange-online-bloc…
@informatica


Exchange Online blocca i server Exchange 2016 e 2019 non aggiornati: cosa cambia da settembre 2026


Il problema: server Exchange datati che parlano ancora con Exchange Online


Molte organizzazioni con un deployment ibrido Exchange non hanno mai completato la migrazione completa al cloud: mantengono uno o più server Exchange 2016 o 2019 on-premises esclusivamente per gestire l’autenticazione, i connettori di posta o alcuni carichi di lavoro legacy, mentre il grosso delle cassette postali vive già su Exchange Online. È un’architettura comune, ma comporta un rischio spesso sottovalutato: se quel server ibrido non viene aggiornato, diventa silenziosamente un anello debole nella catena di sicurezza dell’intero tenant.

Microsoft ha deciso di intervenire con un piano di enforcement che, a partire dalla seconda settimana di settembre 2026, comincerà a limitare e infine a bloccare i messaggi provenienti da server Exchange 2016 e 2019 che non rispettano una baseline minima di aggiornamento. La notizia è particolarmente rilevante perché il calendario coincide con questi stessi giorni: chi gestisce un ambiente ibrido dovrebbe verificare la propria postura di patching immediatamente, non “quando avrà tempo”.

Cosa cambia esattamente


Il meccanismo riguarda specificamente i server che inviano posta a Exchange Online attraverso un connettore in ingresso di tipo OnPremises: è la configurazione tipica di un ambiente hybrid, dove il server locale viene autorizzato a inoltrare la posta al cloud bypassando alcuni controlli anti-spam standard, sulla base di una relazione di fiducia. È proprio questa fiducia implicita che Microsoft vuole condizionare a un livello di patching adeguato.

La baseline richiesta è quella dell’ultimo aggiornamento di sicurezza pubblico rilasciato per queste versioni, ovvero il Security Update di ottobre 2025 (Oct25SU) — l’ultimo pacchetto di sicurezza pubblicamente disponibile prima che queste release entrassero nella fase di solo supporto esteso. In pratica, i livelli minimi accettati sono:

  • Exchange 2016 CU23 + Oct25SU → build 15.1.2507.61
  • Exchange 2019 CU15 + Oct25SU → build 15.2.1748.39
  • Exchange 2019 CU14 + Oct25SU → build 15.2.1544.36

Un dettaglio che genera spesso confusione: verificare di avere installato il CU corretto non basta. Bisogna controllare la build completa, perché due server sullo stesso Cumulative Update possono trovarsi a livelli di patch di sicurezza diversi se uno dei due ha saltato l’ultimo rollup.

Come si manifesta l’enforcement


Il processo segue tre fasi progressive, già collaudate da Microsoft su altre versioni obsolete di Exchange in passato: segnalazione, throttling e infine blocco.

Throttling


Nella fase di rallentamento, Exchange Online ritarda deliberatamente l’accettazione dei messaggi in arrivo dai server non conformi. Il sintomo tipico è un accumulo di code sul server mittente, con retry ripetuti: da fuori sembra un problema di congestione della rete o del server, e questo rende il throttling insidioso da diagnosticare se non si sa cosa cercare.

Blocco


Superata la fase di throttling, i messaggi vengono respinti in modo esplicito, generando NDR (non-delivery report) per i mittenti. A quel punto il problema diventa visibile a tutti — utenti compresi — ma nel frattempo l’organizzazione avrà già perso giorni preziosi di consegna della posta.

Come verificare la propria esposizione


Il primo passo è capire quali server nel proprio ambiente utilizzano effettivamente un connettore OnPremises. Da Exchange Online PowerShell:

Get-InboundConnector |
  Where-Object ConnectorType -eq 'OnPremises' |
  Format-List Name,Enabled,SenderIPAddresses,TlsSenderCertificateName

Questo comando elenca i connettori attivi e gli indirizzi IP autorizzati a inviare posta attraverso di essi: è la mappa di partenza per capire quali server on-premises sono coinvolti.

Sul singolo server Exchange, la versione esatta della build si verifica interrogando ExSetup.exe, molto più affidabile del semplice numero di build mostrato nell’Exchange Admin Center:

Get-Command ExSetup.exe |
  ForEach-Object { $_.FileVersionInfo } |
  Format-List ProductVersion,FileVersion,FileName

Per un controllo più ampio, che copra anche altri parametri di salute del server (certificati in scadenza, servizi non funzionanti, configurazioni TLS deboli), vale la pena eseguire lo script Exchange Health Checker, lo strumento diagnostico ufficiale mantenuto dal team Exchange su GitHub, che segnala automaticamente anche gli scostamenti dalla baseline di sicurezza raccomandata.

Cosa fare prima della scadenza


Il piano d’azione per chi si trova sotto la baseline è relativamente lineare, ma richiede una finestra di manutenzione pianificata con attenzione:

  • Individuare tutti i server che instradano posta tramite connettori OnPremises e verificarne la build esatta.
  • Programmare l’installazione dell’aggiornamento di sicurezza di ottobre 2025 (o successivo, se nel frattempo Microsoft ne rilascia uno più recente per questi rami) durante una finestra di manutenzione, con riavvio del server.
  • Ripetere la verifica della build dopo il riavvio: un’installazione fallita silenziosamente è più comune di quanto si pensi.
  • Testare i percorsi di failover e i bilanciamenti di carico se si dispone di più server ibridi, per assicurarsi che l’aggiornamento non abbia introdotto regressioni nel routing della posta.

Chi non riesce a completare l’aggiornamento entro i tempi può richiedere una esenzione temporanea, valida fino a 90 giorni per tenant per anno solare (frazionabile in più blocchi), tramite l’Exchange Admin Center o il cmdlet dedicato alla gestione delle esenzioni di enforcement. È una valvola di sfogo utile per chi ha vincoli di change management stringenti, ma va vista come un rinvio, non come una soluzione: la strada obbligata resta l’aggiornamento, oppure — nel medio termine — la migrazione a Exchange Server Subscription Edition o il completamento dello spostamento delle cassette postali residue su Exchange Online.

Conclusione


Questo enforcement non è un capriccio burocratico: i server Exchange ibridi non aggiornati sono uno dei vettori più sfruttati per compromissioni che, partendo dalla posta, arrivano fino ad Active Directory. Microsoft sta semplicemente smettendo di fidarsi implicitamente di infrastrutture che non dimostrano di essere mantenute in modo attivo. Per i sistemisti che gestiscono ambienti ibridi, il consiglio pratico è di eseguire subito i comandi PowerShell indicati sopra, capire la propria esposizione reale e pianificare l’aggiornamento prima che il throttling si trasformi in un incidente di produzione con gli utenti che segnalano email in ritardo o mai arrivate.

Fonte: Practical365 e Microsoft Tech Community.